ASEAN Roundup ประจำวันที่ 1-7 พฤศจิกายน 2569
ภูมิภาคเอเชียตะวันออกเฉียงใต้เพิ่มความระมัดระวังขั้นสูงสุด หลังภัยคุกคามทางไซเบอร์ลุกลามจากการโจรกรรมข้อมูลไปสู่การก่อกวนระบบควบคุมปฏิบัติการ (OT) โดยหน่วยงานความมั่นคงไซเบอร์ของสิงคโปร์และมาเลเซียออกคำเตือนให้ทุกภาคส่วนเร่งอุดช่องโหว่การเชื่อมต่อระยะไกลในระบบทำความเย็นและคลังสินค้า หลังเกิดเหตุแฮกเกอร์ป่วนระบบแช่เย็นเลือดและอาหารในยุโรป ขณะที่ฟิลิปปินส์ สั่งอนุมัติแผนปฏิบัติรับมือ เพื่อคุ้มครองผู้บริโภค ภาคธุรกิจ MSME และโครงสร้างพื้นฐานภาครัฐจากการหลอมรวมของภัยไซเบอร์และปฏิบัติการข้อมูลข่าวสาร
สำนักงานความมั่นคงปลอดภัยทางไซเบอร์แห่งสิงคโปร์ (Cyber Security Agency of Singapore:CSA) ออกประกาศเตือนระดับสำคัญไปยังองค์กรต่างๆ โดยเตือนให้จำกัดการเชื่อมต่อระบบจากอินเทอร์เน็ตสาธารณะ และใช้มาตรการยืนยันตัวตนที่เข้มงวด
คำเตือนจาก CSA เมื่อวันที่ 6 พฤศจิกายน มีขึ้นหลังจากสงสัยว่าเหตุการณ์โจมตีทางไซเบอร์ตู้เย็นและตู้แช่แข็งของซูเปอร์มาร์เก็ตทั่วทวีปยุโรป ได้บีบให้ผู้ค้าปลีกต้องทิ้งอาหารที่เน่าเสีย
“การโจมตีทางไซเบอร์เมื่อเร็วๆ นี้ซึ่งมุ่งเป้าไปที่การจัดการระบบความเย็นทั่วยุโรป ได้ชี้ให้เห็นถึงความเสี่ยงด้านความมั่นคงปลอดภัยทางไซเบอร์ในวงกว้างที่เกี่ยวข้องกับเทคโนโลยีเชิงปฏิบัติการ (OT) ที่เชื่อมต่อกับอินเทอร์เน็ต” CSA ระบุในประกาศเตือน
“แม้ว่าเหตุการณ์เหล่านี้จะเกิดขึ้นกับระบบทำความเย็น แต่ก็แสดงให้เห็นถึงภัยคุกคามในวงกว้างที่กำลังขยายตัวขึ้น นั่นคือ การเข้าถึงระบบควบคุม OT จากระยะไกลที่มีระบบความปลอดภัยไม่รัดกุม อาจเปิดโอกาสให้ผู้ไม่หวังดีเข้ามาแทรกแซงกระบวนการทางกายภาพและขัดขวางการทำงานในภาคส่วนต่างๆ ได้”
OT (Operational Technology) คือฮาร์ดแวร์และซอฟต์แวร์ที่ใช้ในการเฝ้าระวังและควบคุมสินทรัพย์ทางกายภาพ ซึ่งครอบคลุมตั้งแต่อุปกรณ์อุตสาหกรรมและระบบโครงข่ายสาธารณูปโภค ไปจนถึงคลังสินค้าแช่เย็น ระบบบริหารจัดการอาคาร และระบบบริหารจัดการสถานพยาบาล
“แม้ว่า CSA จะยังไม่ได้รับรายงานเกี่ยวกับเหตุการณ์ในลักษณะคล้ายกันนี้ในสิงคโปร์ แต่เราไม่ควรรอให้เกิดเหตุการณ์ขึ้นที่นี่ก่อนแล้วค่อยหาทางป้องกัน” กเวนดา ฟง (Gwenda Fong) ประธานบริหารของ CSA กล่าวในโพสต์ LinkedIn เมื่อวันที่ 6 พฤศจิกายน
“คุณรู้หรือไม่ว่าระบบใดของคุณบ้างที่สามารถเข้าถึงได้จากอินเทอร์เน็ต? การจัดเตรียมการเข้าถึงจากระยะไกลได้รับการดูแลความปลอดภัยอย่างเพียงพอหรือไม่? ช่องโหว่ต่างๆ ได้รับการระบุและแก้ไขแล้วหรือยัง? แล้วข้อมูลส่วนบุคคลของลูกค้าของคุณล่ะ? ได้รับการจัดการและดูแลความปลอดภัยอย่างเหมาะสมหรือไม่? สิ่งเหล่านี้อาจฟังดูเป็นคำถามพื้นฐาน แต่เป็นคำถามที่สำคัญอย่างยิ่ง” ฟงกล่าว
การโจมตีระลอกแรกเกิดขึ้นกับซูเปอร์มาร์เก็ตหลายร้อยแห่งในฝรั่งเศสเมื่อช่วงกลางเดือนตุลาคม จากนั้นในสัปดาห์แรกของเดือนพฤศจิกายน ซูเปอร์มาร์เก็ตในอีก 10 ประเทศในยุโรป รวมถึงเยอรมนีและฟินแลนด์ ก็ถูกโจมตีด้วยเช่นกัน
ภายในสัปดาห์เดียวกัน การหยุดชะงักได้ขยายตัวไปสู่ภาคสาธารณสุข โดยเมื่อวันที่ 4 พฤศจิกายน กระทรวงสาธารณสุขของฝรั่งเศสเปิดเผยว่าการโจมตีทางไซเบอร์ได้ทำลายระบบที่เฝ้าระวังและควบคุมห้องเย็น ณ คลังเลือดระดับภูมิภาค 3 แห่ง แต่เจ้าหน้าที่ก็สามารถย้ายสต็อกเลือดที่ได้รับผลกระทบไปไว้ในตู้เย็นอื่นได้ทัน
ทั้งห้องเย็นของคลังเลือดและตู้เย็นของซูเปอร์มาร์เก็ตต่างพึ่งพาตัวควบคุมอิเล็กทรอนิกส์ ซึ่งบางส่วนเชื่อมต่อกับอินเทอร์เน็ตเพื่อการบำรุงรักษาและการปรับแต่งจากระยะไกล เพื่อรักษาอุณหภูมิของสิ่งของภายในให้อยู่ในระดับที่ถูกต้อง มีรายงานว่าแฮกเกอร์ได้สิทธิ์เข้าถึงตัวควบคุมเหล่านี้จากระยะไกล
ในประกาศเตือน CSA ยังได้ส่งเสริมให้องค์กรต่างๆ ระบุและจัดทำบัญชีรายการระบบการจัดการจากระยะไกล ตัวควบคุม และอุปกรณ์ OT อื่นๆ ที่เข้าถึงได้โดยตรงจากอินเทอร์เน็ต
สิ่งหนึ่งที่องค์กรควรทำ คือการตรวจสอบให้แน่ใจว่าซอฟต์แวร์ OT, เฟิร์มแวร์ และอุปกรณ์เครือข่ายที่เกี่ยวข้อง ได้รับการอัปเดตด้วยแพตช์ความปลอดภัยและเฟิร์มแวร์ล่าสุดที่จัดหาให้โดยผู้จำหน่ายแต่ละราย
ทีมรับมือเหตุฉุกเฉินทางคอมพิวเตอร์แห่งสิงคโปร์ (SingCERT) ได้แนะนำให้องค์กรที่มีการเข้าถึงระบบ OT จากระยะไกล ทำการทบทวนมาตรการความมั่นคงปลอดภัยทางไซเบอร์ของตน และเสริมสร้างแนวทางป้องกันการโจมตีที่อาจเกิดขึ้น
หนึ่งในข้อเสนอแนะหลักคือ การจำกัดการเข้าถึงส่วนต่อประสานการจัดการจากระยะไกล (Remote Management Interfaces) โดยตรงผ่านอินเทอร์เน็ต รวมถึงการยกระดับมาตรการยืนยันตัวตนและการควบคุมการเข้าถึงให้มีความเข้มงวดมากขึ้น
องค์กรควรเปลี่ยนรหัสผ่านเริ่มต้นที่ตั้งมาจากโรงงาน และเลือกใช้รหัสผ่านที่มีความแข็งแกร่งและไม่ซ้ำกัน ในกรณีที่จำเป็นต้องเข้าถึงระบบจากระยะไกล ควรใช้โซลูชันที่มีความปลอดภัยสูง เช่น เครือข่ายส่วนตัวเสมือน (VPN) เปิดใช้งานการยืนยันตัวตนแบบหลายปัจจัย (Multi-Factor Authentication – MFA) หากระบบรองรับ ตลอดจนจำกัดสิทธิ์การเข้าถึงให้เฉพาะบุคคลที่ได้รับอนุญาตและผู้ให้บริการที่ได้รับความไว้วางใจเท่านั้น
นอกจากนี้ องค์กรควรอัปเดตและดูแลความปลอดภัยของระบบและอุปกรณ์ OT รวมถึงดำเนินการแบ่งส่วนเครือข่าย (Network Segmentation) การเฝ้าระวังความปลอดภัยทางไซเบอร์ ตลอดจนเสริมสร้างการติดตามการทำงานและการรับมือกับเหตุการณ์คุกคามให้มีประสิทธิภาพยิ่งขึ้น
CSA ยังได้แนะนำเพิ่มเติมให้องค์กรตรวจสอบอุปกรณ์ที่หมดอายุการใช้งาน (End-of-Life) หรืออุปกรณ์ที่ไม่ได้รับการสนับสนุนจากผู้ผลิตอีกต่อไป พร้อมทั้งกำหนดมาตรการป้องกันที่เหมาะสมหรือจัดทำแผนในการทดแทนอุปกรณ์ดังกล่าว
คณะกรรมการการสื่อสารและมัลติมีเดียแห่งมาเลเซีย (Malaysian Communications and Multimedia Commission: MCMC) ได้ยกระดับมาตรการเฝ้าระวังและการประสานงานกับหน่วยงานที่เกี่ยวข้องอย่างเข้มข้นมากขึ้น หลังจากมาเลเซียปรับเพิ่มระดับการเตือนภัยคุกคามทางไซเบอร์ของประเทศขึ้นสู่ ระดับปานกลาง (Medium)
คณะกรรมการฯ ระบุว่า กำลังทำงานอย่างใกล้ชิดกับสภาความมั่นคงแห่งชาติ (National Security Council) สำนักงานความมั่นคงปลอดภัยไซเบอร์แห่งชาติ (National Cyber Security Agency) และหน่วยงานที่เกี่ยวข้องอื่น ๆ เพื่อติดตามสถานการณ์และพัฒนาการของภัยคุกคาม แลกเปลี่ยนข้อมูลข่าวสาร ตลอดจนประสานการดำเนินมาตรการตอบสนองต่อภัยคุกคามอย่างเหมาะสม
“เรายังได้เพิ่มความเข้มข้นในการสร้างความร่วมมือกับผู้ประกอบการในอุตสาหกรรมต่างๆ ครอบคลุมภาคการสื่อสารและมัลติมีเดีย ซึ่งรวมถึงบริการโทรคมนาคม การกระจายเสียง ไปรษณีย์ และพัสดุด่วน
เราขอเรียกร้องให้ผู้ประกอบการในอุตสาหกรรมทบทวนความพร้อมของตนเอง ประเมินความเสี่ยงและช่องโหว่ที่อาจเกิดขึ้น เสริมสร้างมาตรการป้องกันและการตรวจจับ รวมถึงเตรียมพร้อมอยู่เสมอเพื่อตอบสนองต่อเหตุการณ์ใดๆ อย่างมีประสิทธิภาพ” คณะกรรมการฯ กล่าว
นอกจากนี้ ยังมีการเน้นย้ำในเรื่องการตอบสนองต่อเหตุการณ์ มาตรการการฟื้นฟู และความต่อเนื่องทางธุรกิจ เพื่อลดผลกระทบจากการหยุดชะงักที่อาจเกิดขึ้น ตลอดจนรับประกันความพร้อมใช้งานและความยืดหยุ่นในการฟื้นตัวอย่างต่อเนื่องของบริการการสื่อสารและมัลติมีเดียที่จำเป็น
ในขณะเดียวกัน บรรดาผู้เชี่ยวชาญกำลังเรียกร้องให้มีการเสริมสร้างความพร้อมด้านความมั่นคงปลอดภัยทางไซเบอร์ โดยเฉพาะเมื่อระบบทำความเย็นเองก็สามารถตกเป็นเป้าหมายของการโจมตีทางไซเบอร์ได้เช่นกัน
มุรุกาซอน อาร์. ธังการัตนัม (Murugason R. Thangaratnam) ผู้เชี่ยวชาญด้านความมั่นคงปลอดภัยทางไซเบอร์ เผยว่าเหตุโจมตีระบบทำความเย็นในฝรั่งเศสและยุโรปเมื่อต้นเดือนพฤศจิกายน ได้ชี้ให้เห็นถึงจุดอ่อนในอุปกรณ์ที่ใช้จัดเก็บสิ่งของจำเป็น ซึ่งรวมถึงพลาสมาเลือด อาหาร และยา
คลังแช่เย็นสำหรับเก็บพลาสมาเลือดจำนวน 3 แห่งซึ่งดำเนินการโดยสถาบันเลือดแห่งฝรั่งเศส ได้ตกเป็นเป้าหมายของการโจมตีทางไซเบอร์เมื่อวันที่ 2 พฤศจิกายน โดยถูกแฮกเกอร์รีโมทเข้ามาปรับตั้งค่าอุณหภูมิและการละลายน้ำแข็งให้อยู่ในระดับสุดขั้วเมื่อวันที่ 2 พฤศจิกายน
นอกจากนี้ยังมีการรายงานเหตุการณ์ในลักษณะคล้ายกันที่ซูเปอร์มาร์เก็ตหลายแห่งในยุโรป ซึ่งสงสัยว่าระบบทำความเย็นถูกถูกแทรกแซงและปรับเปลี่ยนการทำงาน จนส่งผลให้ต้องเก็บสินค้าแช่เย็นและแช่แข็งออกจากชั้นวางในร้านค้า
มุรุกาซอนกล่าวเพิ่มเติมว่า แม้มาเลเซียจะมีความก้าวหน้าในการปกป้องโครงสร้างพื้นฐานสำคัญผ่านพระราชบัญญัติความมั่นคงปลอดภัยทางไซเบอร์ ปี 2024 (Act 854) แล้วก็ตาม แต่ก็ควรให้ความสำคัญเป็นพิเศษกับอุปกรณ์และผู้ให้บริการภายนอกที่ทำงานอยู่เบื้องหลังด้วย
อีกทั้งเรียกร้องให้หน่วยงานภาครัฐและผู้ประกอบการในภาคอุตสาหกรรมประเมินว่า ธนาคารเลือดของโรงพยาบาล สถานที่จัดเก็บวัคซีน คลังเวชภัณฑ์ และศูนย์กระจายสินค้าอาหาร มีข้อมูลและตระหนักหรือไม่ว่า ผู้จัดจำหน่ายหรือผู้ให้บริการรายใดบ้างที่สามารถเข้าถึงและควบคุมระบบทำความเย็นของตนจากระยะไกล (Remote Access)
“ควรมีระบบตรวจสอบและติดตามอุณหภูมิที่เป็นอิสระจากระบบควบคุมหลัก เพื่อให้สามารถตรวจจับการแทรกแซงหรือปรับเปลี่ยนการทำงานของระบบ รวมถึงความขัดข้องของอุปกรณ์ได้” มุรุกาซอนกล่าว
พร้อมกันนี้ ยังเสนอให้รัฐบาลขยายขอบเขตการกำกับดูแลด้านความมั่นคงปลอดภัยไซเบอร์ให้ครอบคลุมถึงผู้รับเหมาและผู้จัดหาอุปกรณ์จากภายนอก ตลอดจนจัดการฝึกซ้อมรับมือภัยคุกคามร่วมกันระหว่างภาคส่วนต่าง ๆ เพื่อเตรียมความพร้อมต่อสถานการณ์ที่ระบบโครงสร้างพื้นฐานหลายประเภทอาจหยุดชะงักพร้อมกัน ไม่ว่าจะเป็นระบบไฟฟ้า ระบบประปา ระบบทำความเย็น ท่าเรือ และระบบสื่อสาร
ดาโต๊ะ ดร.อามิรูดิน อับดุล วาฮับ (Datuk Dr Amirudin Abdul Wahab) อดีตประธานเจ้าหน้าที่บริหารของ CyberSecurity Malaysia กล่าวว่า จำเป็นต้องเพิ่มความระมัดระวังและเฝ้าระวังภัยคุกคามทางไซเบอร์อย่างเข้มงวดมากขึ้น เพื่อป้องกันไม่ให้ผู้ไม่หวังดีใช้ประโยชน์จากช่องโหว่ด้านความปลอดภัยของระบบ
“เรื่องนี้มีความสำคัญอย่างยิ่ง เนื่องจากการดำเนินชีวิตประจำวันของเราในหลายด้านล้วนพึ่งพาโครงสร้างพื้นฐานดิจิทัล
“หากการโจมตีทางไซเบอร์ต่อธนาคาร ผู้ให้บริการโทรคมนาคม ผู้ให้บริการไฟฟ้า โรงพยาบาล หรือหน่วยงานภาครัฐประสบความสำเร็จ อาจส่งผลให้บริการธนาคารออนไลน์และธุรกรรมทางการเงินหยุดชะงักชั่วคราว ระบบโทรคมนาคมและการเชื่อมต่ออินเทอร์เน็ตขัดข้อง รวมถึงกระทบต่อการให้บริการสาธารณะที่จำเป็น โดยเฉพาะบริการด้านสาธารณสุข” ดาโต๊ะอามิรูดินกล่าว
ดาโต๊ะอามิรูดินกล่าวเพิ่มเติมว่า การโจมตีทางไซเบอร์ยังอาจนำไปสู่การรั่วไหลหรือการโจรกรรมข้อมูลส่วนบุคคล ข้อมูลทางการเงิน และข้อมูลที่ใช้ยืนยันตัวตน ตลอดจนทำให้ความพยายามในการหลอกลวงผ่านข้อความหรือเว็บไซต์ปลอม (Phishing) การฉ้อโกงทางออนไลน์ และการโจรกรรมข้อมูลอัตลักษณ์บุคคล (Identity Theft) เพิ่มสูงขึ้น
“ประชาชนชาวมาเลเซียควรปฏิบัติตามแนวทางพื้นฐานด้านความปลอดภัยทางไซเบอร์หลายประการ เช่น การเปิดใช้งานระบบยืนยันตัวตนแบบหลายปัจจัย (Multi-Factor Authentication: MFA) สำหรับบริการธนาคารออนไลน์ อีเมล และบัญชีออนไลน์สำคัญอื่น ๆ
“นอกจากนี้ ควรใช้รหัสผ่านที่มีความปลอดภัยสูงและไม่ซ้ำกันในแต่ละบัญชี โดยอาจใช้โปรแกรมจัดการรหัสผ่าน (Password Manager) จากผู้ให้บริการที่น่าเชื่อถือเพื่อช่วยเพิ่มความปลอดภัย
“ที่สำคัญยิ่งกว่านั้น ประชาชนชาวมาเลเซียต้องเพิ่มความระมัดระวังต่อข้อมูลบิดเบือนและรายงานข่าวเท็จที่อาจแพร่กระจายในช่วงเวลาที่ความตึงเครียดทางภูมิรัฐศาสตร์หรือภัยคุกคามด้านความมั่นคงปลอดภัยไซเบอร์ทวีความรุนแรงขึ้น” ดาโต๊ะอามิรูดินกล่าว
เมื่อวันที่ 3 พฤศจิกายน สายการบินสิงคโปร์แอร์ไลน์ (Singapore Airlines) เปิดเผยว่า ข้อมูลการจองบัตรโดยสารประมาณ 46,000 รายการ อาจได้รับผลกระทบจากเหตุการณ์ด้านความมั่นคงปลอดภัยไซเบอร์ที่เกี่ยวข้องกับบริษัท Amadeus ซึ่งเป็นผู้ให้บริการเทคโนโลยีระบบสำรองที่นั่งของสายการบิน
เหตุการณ์ข้อมูลรั่วไหลครั้งเดียวกันนี้ยังส่งผลกระทบต่อสายการบินมาเลเซียแอร์ไลน์ (Malaysia Airlines) ซึ่งระบุว่า ข้อมูลลูกค้าบางส่วนที่ได้รับการประมวลผลผ่านระบบของ Amadeus ในช่วงระหว่างเดือนสิงหาคม 2566 ถึงเดือนกันยายน 2569 อาจได้รับผลกระทบจากเหตุการณ์ดังกล่าวด้วย

ประธานาธิบดีเฟอร์ดินานด์ มาร์กอส จูเนียร์ (Ferdinand Marcos Jr.) แห่งฟิลิปปินส์ ผลักดันให้มีการยกระดับมาตรการคุ้มครองผู้บริโภค แรงงาน และผู้ประกอบการวิสาหกิจขนาดกลาง ขนาดย่อม และรายย่อย (Micro, Small and Medium Enterprises: MSMEs) จากภัยคุกคามทางไซเบอร์ที่มีแนวโน้มเพิ่มสูงขึ้น
การเสริมสร้างความมั่นคงปลอดภัยทางไซเบอร์ถือเป็นหนึ่งในวาระสำคัญที่ประธานาธิบดีมาร์กอสให้ความสำคัญในการประชุมร่วมกับคณะทำงานด้านโครงสร้างพื้นฐานดิจิทัลของสภาที่ปรึกษาภาคเอกชน (Private Sector Advisory Council Digital Infrastructure Sector Group) ณ ทำเนียบประธานาธิบดีมาลากันยัง (Malacañang) เมื่อวันอังคาร (3 พ.ย. 2569) ที่ผ่านมา
สำนักงานสื่อสารประธานาธิบดีฟิลิปปินส์ (Presidential Communications Office: PCO) ระบุว่า “ประธานาธิบดีมาร์กอสมองว่า ความมั่นคงปลอดภัยทางดิจิทัลเป็นองค์ประกอบสำคัญของเศรษฐกิจดิจิทัลฟิลิปปินส์ที่กำลังขยายตัว เนื่องจากประชาชนชาวฟิลิปปินส์จำนวนมากขึ้นเรื่อย ๆ ต่างพึ่งพาแพลตฟอร์มออนไลน์ในการทำธุรกรรมทางธนาคาร การค้า การศึกษา และการติดต่อทำธุรกรรมกับหน่วยงานภาครัฐ”
สำนักงานฯ ระบุเพิ่มเติมว่า “รัฐบาลตระหนักดีว่า การเติบโตอย่างรวดเร็วของธุรกรรมออนไลน์ทำให้ผู้บริโภคและภาคธุรกิจต้องเผชิญกับความเสี่ยงจากภัยคุกคามทางไซเบอร์ที่เพิ่มสูงขึ้น ซึ่งอาจบั่นทอนความเชื่อมั่นของประชาชนต่อการใช้บริการดิจิทัล”
ตามแถลงการณ์ ประธานาธิบดีมาร์กอสกำลังทำงานอย่างใกล้ชิดร่วมกับเหล่าผู้นำในภาคอุตสาหกรรม เพื่อเสริมสร้างการคุ้มครองแพลตฟอร์มและระบบดิจิทัลที่ชาวฟิลิปปินส์ต้องพึ่งพาในการดำเนินชีวิตประจำวัน
“ประธานาธิบดีต้องการให้ผู้บริโภคสามารถทำธุรกรรมทางการเงิน ชำระบิล และเข้าถึงบริการออนไลน์ที่จำเป็นได้โดยไม่ต้องเผชิญกับความเสี่ยงด้านความปลอดภัยทางดิจิทัลโดยไม่จำเป็น” สำนักงานปฏิบัติการสื่อสารประจำสำนักประธานาธิบดี ระบุ
นอกจากนี้ ยังให้ความสนใจเป็นพิเศษกับกลุ่ม MSMEs (ธุรกิจขนาดกลาง ขนาดย่อม และรายย่อย) ซึ่งหลายแห่งต้องพึ่งพาตลาดออนไลน์ ระบบการชำระเงินอิเล็กทรอนิกส์ และแพลตฟอร์มดิจิทัลอื่นๆ เพิ่มมากขึ้นเรื่อยๆ เพื่อประคองและขยายธุรกิจของตน
รัฐบาลเชื่อว่าการยกระดับระบบป้องกันความมั่นคงปลอดภัยทางไซเบอร์เป็นสิ่งจำเป็นในการกระตุ้นให้ผู้ประกอบการจำนวนมากขึ้นหันมารับเอาการค้าดิจิทัล และเข้ามามีส่วนร่วมในระบบเศรษฐกิจออนไลน์ที่กำลังเติบโต PCO ระบุ
ประธานาธิบดีมาร์กอสกำลังผลักดันการขยายการเชื่อมต่ออินเทอร์เน็ตให้ครอบคลุมพื้นที่ห่างไกลทางภูมิศาสตร์ ซึ่งเป็นพื้นที่ที่การเข้าถึงบริการดิจิทัลที่น่าเชื่อถือยังคงมีจำกัด
“ประธานาธิบดีกำลังติดตามและทบทวนความก้าวหน้าของโครงการ Bayanihan SIM เพื่อเป็นส่วนหนึ่งของความพยายามในการพิจารณาว่า จะทำอย่างไรให้ชาวฟิลิปปินส์จำนวนมากขึ้นสามารถเชื่อมต่อกับบริการออนไลน์ที่จำเป็นได้อย่างต่อเนื่อง” PCO ระบุ
กระทรวงเทคโนโลยีสารสนเทศและการสื่อสาร (DICT) ได้เรียกประชุมคณะกรรมการประสานงานระหว่างหน่วยงานด้านความมั่นคงปลอดภัยทางไซเบอร์แห่งชาติ (NCIAC) เพื่อจัดตั้งระบบการป้องกันที่เป็นเอกภาพ รับมือกับการโจมตีทางไซเบอร์และภัยคุกคามทางความคิด (Cognitive Threats) ที่มีความซับซ้อนและมุ่งเป้าไปยังเครือข่ายภาครัฐรวมถึงโครงสร้างพื้นฐานดิจิทัล
การประชุมเป็นเวทีให้ศูนย์รับมือเหตุฉุกเฉินทางคอมพิวเตอร์แห่งชาติ (NCERT) สังกัด DICT นำเสนอรายงานข้อมูลสรุปทางเทคนิค เพื่อเปิดเผยให้เห็นถึงจุดอ่อนและช่องโหว่ด้านความปลอดภัยที่สำคัญทั่วทั้งแพลตฟอร์มดิจิทัลของภาครัฐ ควบคู่ไปกับปฏิบัติการข้อมูลข่าวสาร (Information Operations) ที่มีความซับซ้อน ซึ่งจัดทำขึ้นเพื่อก่อกวนหน่วยงานของรัฐ
เพื่อจัดการกับช่องโหว่เหล่านี้ NCIAC ได้อนุมัติมติมอบอำนาจให้ดำเนินมาตรการตามแผนปฏิบัติตามรับมือการก่อกวน (DICT-NCERT Disruption Playbook) โดยทันทีและอย่างต่อเนื่อง ซึ่งเป็นการกำหนดพิธีสารปฏิบัติการที่มีผลผูกพันสำหรับหน่วยงานภาครัฐ ในการตรวจจับ ควบคุม และยับยั้งภัยคุกคามออนไลน์
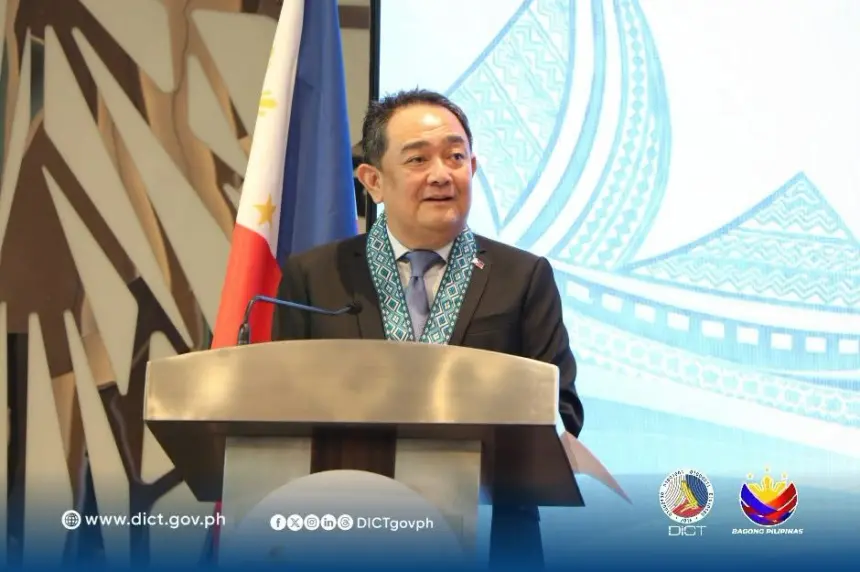
คณะกรรมการประสานงานระหว่างหน่วยงานด้านความมั่นคงปลอดภัยทางไซเบอร์แห่งชาติ (NCIAC) ฟิลิปปินส์ได้สรุปและอนุมัติมติมอบอำนาจให้เดินหน้าใช้แผนปฏิบัติตอบโต้การก่อกวน (Disruption Playbook) เพื่อรับมือกับภัยคุกคามทางไซเบอร์และภัยคุกคามทางความคิด (Cognitive Threats) ที่มุ่งเป้าไปยังสถาบันและหน่วยงานของภาครัฐ
ในแถลงการณ์เมื่อวันพุธ (4 พ.ย. 2569) นายโรเบิร์ต โจเซฟ เดอ คลาโร (Robert Joseph de Claro) รัฐมนตรีว่าการกระทรวงเทคโนโลยีสารสนเทศและการสื่อสาร (DICT) ย้ำว่า การคุ้มครองสิ่งแวดล้อมทางดิจิทัลของประเทศต้องอาศัยความร่วมมือจากทุกภาคส่วน
“ความมั่นคงปลอดภัยทางไซเบอร์เป็นความรับผิดชอบร่วมกัน ไม่มีหน่วยงานใดสามารถรับมือกับภัยคุกคามเหล่านี้ได้เพียงลำพัง เราต้องการให้หน่วยงานรัฐ ภาคเอกชน และประชาชนร่วมมือกัน เฝ้าระวัง และดำเนินมาตรการเชิงรุกเพื่อปกป้องระบบ ข้อมูล และชาวฟิลิปปินส์ทุกคนในโลกออนไลน์” นายเดอ คลาโร กล่าว
นายเดอ คลาโรกล่าวว่า เพื่อจัดการกับปัญหาเหล่านี้ แผนปฏิบัติตอบโต้ของศูนย์รับมือเหตุฉุกเฉินทางคอมพิวเตอร์แห่งชาติ (DICT-NCERT Disruption Playbook) ได้กำหนดมาตรการสำหรับการตรวจจับ การควบคุม และการยับยั้งภัยคุกคามทางไซเบอร์เอาไว้
มาตรการสำคัญประกอบด้วย:
มติยังกำหนดให้มีการรายงานเหตุการณ์ความมั่นคงไซเบอร์อย่างทันท่วงที การแต่งตั้งเจ้าหน้าที่แจ้งเตือนเหตุข้อมูลรั่วไหล (Breach-Notification Officers) ประจำแต่ละหน่วยงานรัฐ การบูรณาการความร่วมมือเพื่อจัดการกับข้อมูลที่บิดเบือนและปฏิบัติการข่าวสาร (Information Operations) รวมถึงการตรวจสอบการปฏิบัติตามมาตรฐานความปลอดภัยที่จำเป็น
ในระหว่างการประชุมเมื่อวันอังคาร NCIAC ได้หารือเกี่ยวกับรายงานสรุปของ DICT-NCERT เรื่องภัยคุกคามทางไซเบอร์และทางความคิดที่เริ่มหลอมรวมกันเพื่อโจมตีสถาบันภาครัฐ พร้อมทั้งระบุช่องโหว่ในโครงสร้างพื้นฐานดิจิทัลของรัฐและเสนอแนะมาตรการป้องกัน
นอกจากนี้ DICT ยังกระตุ้นให้ประชาชนเพิ่มความระมัดระวัง โดยหลีกเลี่ยงการกดลิงก์หรือข้อความสงสัย ตรวจสอบความถูกต้องของเว็บไซต์ก่อนให้ข้อมูลส่วนบุคคล ตรวจสอบข้อเท็จจริงก่อนแชร์ข้อมูล และแจ้งเหตุสงสัยภัยไซเบอร์ผ่านช่องทางที่กำหนด
ทั้งนี้ DICT จะยังคงทำงานร่วมกับหน่วยงานภาครัฐและผู้มีส่วนเกี่ยวข้องผ่าน NCIAC เพื่อเสริมสร้างแนวป้องกันทางไซเบอร์ของชาติ และสร้างฟิลิปปินส์ยุคดิจิทัลที่ปลอดภัยและมีความยืดหยุ่นสูงขึ้น
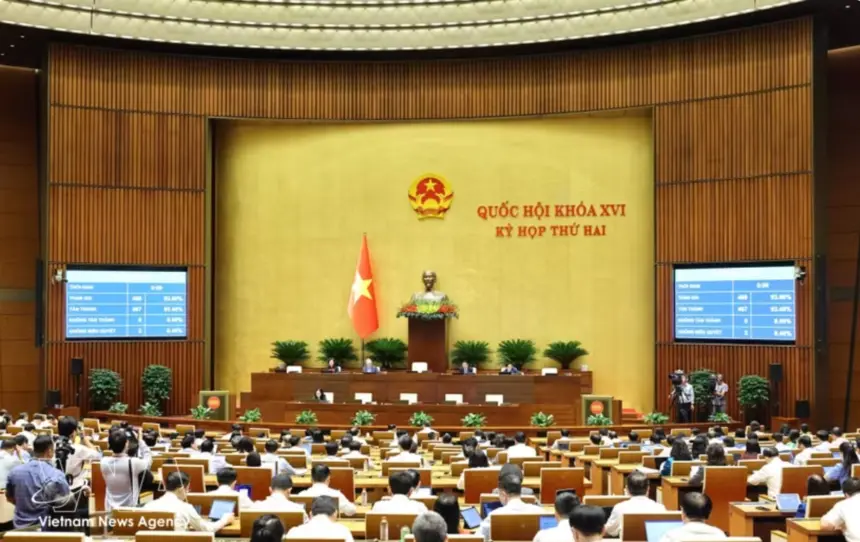
สมัชชาแห่งชาติตั้งเป้าหมายผลิตภัณฑ์มวลรวมภายในประเทศต่อหัว (GDP per capita) ไว้ที่ประมาณ 6,100 ดอลลาร์สหรัฐ และเป้าหมายดัชนีราคาผู้บริโภคเฉลี่ย (CPI) อยู่ที่ประมาณร้อยละ 4.5 ในปี 2027 ทั้งนี้ มีการตั้งเป้าภาคอุตสาหกรรมและการก่อสร้างให้เติบโตที่ร้อยละ 12.2 โดยมีภาคการผลิตและการแปรรูปขยายตัวที่ร้อยละ 12.3
สมัชชาแห่งชาติชุดที่ 16 ในช่วงเช้าของวันที่ 7 พฤศจิกายน ได้ลงมติอนุมัติความเห็นชอบร่างมติเกี่ยวกับแผนพัฒนาเศรษฐกิจและสังคมประจำปี 2027 ด้วยคะแนนเสียงเห็นชอบ 467 เสียง จากสมาชิกรัฐสภาที่เข้าร่วมประชุมทั้งหมด 469 คน โดยได้ตั้งเป้าหมายมุ่งมั่นผลักดันให้การเติบโตทางเศรษฐกิจขยายตัวอย่างน้อยร้อยละ 10
ร่างมติดังกล่าวได้ผ่านการหารือในระดับกลุ่มเมื่อวันที่ 18 ตุลาคม และในที่ประชุมเต็มคณะเมื่อวันที่ 30-31 ตุลาคม ซึ่งเป็นส่วนหนึ่งของการประชุมสมัยที่ 2 ของสภาแห่งชาติชุดที่ 16
การผ่านความเห็นชอบมตินี้เป็นการกำหนดวัตถุประสงค์ เป้าหมาย และทิศทางหลักสำหรับการพัฒนาเศรษฐกิจและสังคมในปี 2027 เพื่อเป็นรากฐานให้แก่รัฐบาล กระทรวง ภาคส่วนต่างๆ และท้องถิ่น นำไปแปลงเป็นแผนงานและแผนปฏิบัติการที่เป็นรูปธรรม นอกจากนี้ ยังมีจุดมุ่งหมายเพื่อระดมและใช้ประโยชน์จากทรัพยากรอย่างมีประสิทธิภาพ เพื่อขับเคลื่อนการเติบโตที่รวดเร็วและยั่งยืน โดยเชื่อมโยงการพัฒนาทางเศรษฐกิจเข้ากับความก้าวหน้าและความเท่าเทียมทางสังคม ตลอดจนการยกระดับมาตรฐานการครองชีพของประชาชน
ก่อนการลงมติ นายโง วัน ถวน (Ngo Van Tuan) รัฐมนตรีว่าการกระทรวงการคลัง ในนามของนายกรัฐมนตรี ได้นำเสนอรายงานของรัฐบาลเพื่อชี้แจงการนำข้อคิดเห็นของสมาชิกรัฐสภาไปพิจารณา ตลอดจนการปรับปรุงแก้ไขร่างมติดังกล่าว
นายโง วัน ถวนกล่าวว่า สมาชิกรัฐสภาส่วนใหญ่แสดงความเห็นพ้องกับร่างมตินี้ พร้อมทั้งเสนอมาตรการที่มีประสิทธิภาพ เป็นไปได้จริง และครอบคลุมในเกือบทุกภาคส่วน ซึ่งรัฐบาลได้นำข้อเสนอแนะเหล่านี้มาพิจารณาอย่างถี่ถ้วนในการจัดทำร่างมติฉบับสมบูรณ์ และจะนำไปบูรณาการเข้ากับการกำกับดูแล การบริหารจัดการ และการขับเคลื่อนแผนงานประจำปี 2027 ต่อไป
รัฐบาลจะยังคงกำกับดูแลกระทรวง ภาคส่วนต่างๆ และท้องถิ่นในการดำเนินงานตามแผน โดยมุ่งมั่นที่จะบรรลุหรือก้าวข้ามเป้าหมายที่ได้รับความเห็นชอบจากฝ่ายนิติบัญญัติ นอกจากนี้ จะมีการมอบหมายภารกิจและความรับผิดชอบแก่แต่ละกระทรวง ภาคส่วน และท้องถิ่นอย่างชัดเจน ควบคู่ไปกับการกำหนดกรอบเวลา กำหนดส่งงาน และผลการดำเนินงานที่เฉพาะเจาะจง
ความสำคัญลำดับแรกๆ ครอบคลุมถึงการปรับปรุงกรอบสถาบันให้ดียิ่งขึ้น การปลดล็อกทรัพยากร และการยกระดับประสิทธิภาพในการบริหารจัดการและการใช้ประโยชน์ ตลอดจนการส่งเสริมปัจจัยขับเคลื่อนการเติบโตแบบดั้งเดิม และการสร้างจุดเปลี่ยนสำคัญผ่านปัจจัยขับเคลื่อนใหม่ๆ รัฐบาลยังจะเร่งการปรับโครงสร้างทางเศรษฐกิจควบคู่ไปกับการปฏิรูปรูปแบบการเติบโต โดยมุ่งเน้นที่วิทยาศาสตร์และเทคโนโลยี นวัตกรรม การเปลี่ยนผ่านสู่ดิจิทัล และการเพิ่มผลิตภาพแรงงาน
ตามรายงานของนายโง วัน ถวน ผู้มีส่วนเกี่ยวข้องทุกฝ่ายจะร่วมมือกันพัฒนาเศรษฐกิจทุกภาคส่วน ส่งเสริมบทบาทของภาคเอกชน และเสริมสร้างศักยภาพจากภายใน อำนาจในการตัดสินใจด้วยตนเอง ตลอดจนความสามารถในการแข่งขันของระบบเศรษฐกิจ
รัฐบาลยังจะมุ่งเน้นการเชื่อมโยงการเติบโตทางเศรษฐกิจอย่างใกล้ชิดกับการพัฒนาทางสังคมและวัฒนธรรม การปกป้องสิ่งแวดล้อม การสร้างงาน ตลอดจนการเพิ่มรายได้และมาตรฐานการครองชีพ โดยจะแสวงหาแนวทางเพื่อให้มั่นใจว่าผลประโยชน์จากการเติบโตนั้นถูกกระจายอย่างทั่วถึงและเท่าเทียมยิ่งขึ้นในทุกภูมิภาคและกลุ่มประชากร ช่วยให้ประชาชนได้รับประโยชน์โดยตรงจากความสำเร็จของการพัฒนา และวางรากฐานที่มั่นคงสำหรับการเติบโตอย่างรวดเร็วและยั่งยืนในช่วงปี 2026-2030 และหลังจากนั้น
ด้านเสถียรภาพทางเศรษฐกิจมหภาคและการควบคุมอัตราเงินเฟ้อ รายงานระบุว่าแนวโน้มเศรษฐกิจโลกและภูมิภาคในปี 2027 ยังคงมีความซับซ้อนและคาดเดาได้ยาก ต้นทุนพลังงาน วัตถุดิบ และการขนส่งที่สูงขึ้น ประกอบกับความไม่แน่นอนของการดำเนินนโยบายทางการเงินในประเทศเศรษฐกิจขนาดใหญ่ คาดว่าจะสร้างแรงกดดันต่อการบริหารจัดการเศรษฐกิจมหภาคภายในประเทศ
รัฐบาลระบุว่าการรักษาเสถียรภาพทางเศรษฐกิจมหภาค การควบคุมอัตราเงินเฟ้อ และการดูแลดุลยภาพทางเศรษฐกิจที่สำคัญ ถือเป็นสิ่งจำเป็นต่อการบรรลุเป้าหมายการเติบโตที่ไม่ต่ำกว่าร้อยละ 10
ภายใต้มติตามที่สมัชชาแห่งชาติย้ำ ปี 2027 จะเป็นปีแห่งการเร่งความเร็วและการสร้างจุดเปลี่ยนสำคัญ เพื่อสร้างแรงขับเคลื่อน สถานะ และขีดความสามารถในการนำมติของสมัชชาใหญ่พรรคฯ ครั้งที่ 14 ไปปฏิบัติได้สำเร็จ
มติยังกำหนดให้มีความพยายามอย่างมุ่งมั่นเพื่อให้บรรลุการเติบโตทางเศรษฐกิจอย่างน้อยร้อยละ 10 ควบคู่ไปกับการรักษาเสถียรภาพทางเศรษฐกิจมหภาค การควบคุมอัตราเงินเฟ้อ และการดูแลดุลยภาพทางเศรษฐกิจที่สำคัญ โดยมีผลลัพธ์ที่เป็นรูปธรรม ผลิตภาพ และมาตรฐานการครองชีพของประชาชนเป็นมาตรวัดประสิทธิภาพการทำงานหลัก
นอกจากนี้ มติยังส่งเสริมให้กระจายอำนาจและการมอบหมายหน้าที่ที่เข้มแข็งยิ่งขึ้นควบคู่ไปกับการจัดสรรทรัพยากร รวมถึงการปรับเปลี่ยนอย่างเด็ดขาดจากการจัดทำนโยบายไปสู่การปฏิบัติจริง โดยมีความรับผิดชอบ กรอบเวลา และผลลัพธ์ที่ชัดเจน ตลอดจนการดำเนินงานที่ราบรื่นและมีประสิทธิภาพของระบบการบริหารราชการส่วนท้องถิ่นแบบสองชั้น
มติยังเน้นย้ำถึงการพัฒนาที่สมดุลทั้งในด้านเศรษฐกิจ สังคม วัฒนธรรม และสิ่งแวดล้อม สวัสดิการสังคม ความพยายามอย่างต่อเนื่องในการต่อต้านการทุจริตและการประพฤติมิชอบ การส่งเสริมความประหยัดและป้องกันความฟุ่มเฟือย การเสริมสร้างความมั่นคงและการป้องกันประเทศ ตลอดจนการขยายความสัมพันธ์ทางการต่างประเทศ การบูรณาการระหว่างประเทศ การระดมมวลชน และการสื่อสารนโยบาย
สมัชชาแห่งชาติตั้งเป้าหมายผลิตภัณฑ์มวลรวมภายในประเทศต่อหัว (GDP per capita) ไว้ที่ประมาณ 6,100 ดอลลาร์สหรัฐ และเป้าหมายการเติบโตของดัชนีราคาผู้บริโภคเฉลี่ย (CPI) อยู่ที่ประมาณร้อยละ 4.5 ในปีหน้า โดยตั้งเป้าให้ภาคอุตสาหกรรมและการก่อสร้างเติบโตร้อยละ 12.2 มีภาคการผลิตและการแปรรูปขยายตัวร้อยละ 12.3 ส่วนภาคบริการคาดว่าจะเติบโตประมาณร้อยละ 9.8 ขณะที่ภาคเกษตรกรรม ป่าไม้ และการประมงคาดว่าจะเพิ่มขึ้นร้อยละ 3.8
ดัชนีผลผลิตอุตสาหกรรม (IIP) คาดว่าจะเพิ่มขึ้นร้อยละ 11.5-12.5 ยอดขายปลีกสินค้าและรายได้จากบริการผู้บริโภครวมขยายตัวร้อยละ 14 การส่งออกสินค้าเพิ่มขึ้นร้อยละ 15 และการนำเข้าเพิ่มขึ้นร้อยละ 12
นอกจากนี้ ฝ่ายนิติบัญญัติยังเรียกร้องให้มีการพัฒนาตลาดและการขยายตัวทางเศรษฐกิจ โดยตั้งเป้าให้มีสถานประกอบการที่ดำเนินกิจการอยู่จำนวน 1.18 ล้านแห่ง และยอดขายอีคอมเมิร์ซเติบโตร้อยละ 15-17 ทั้งนี้ คาดว่าเศรษฐกิจดิจิทัลจะคิดเป็นร้อยละ 23.5 ของ GDP และตั้งเป้าให้สถานประกอบการร้อยละ 37 มีส่วนร่วมในกิจกรรมด้านนวัตกรรม
ลาวกำลังพิจารณาข้อตกลงใหม่ในการจำหน่ายพลังงานไฟฟ้าหมุนเวียนจำนวนสูงสุดถึง 500 เมกะวัตต์ (MW) ให้แก่สิงคโปร์ ซึ่งเป็นการเปิดโอกาสในการขยายตลาดไฟฟ้าในภูมิภาคของลาว และเสริมสร้างบทบาทของประเทศในการพัฒนาโครงข่ายไฟฟ้าอาเซียน (ASEAN Power Grid)
ข้อเสนอความร่วมมือนี้จะเป็นการจัดหาพลังงานไฟฟ้าจากพลังน้ำและพลังงานหมุนเวียนอื่นๆ ภายใต้สัญญาไฟฟ้าระยะยาวตั้งแต่ 5 ถึง 15 ปี
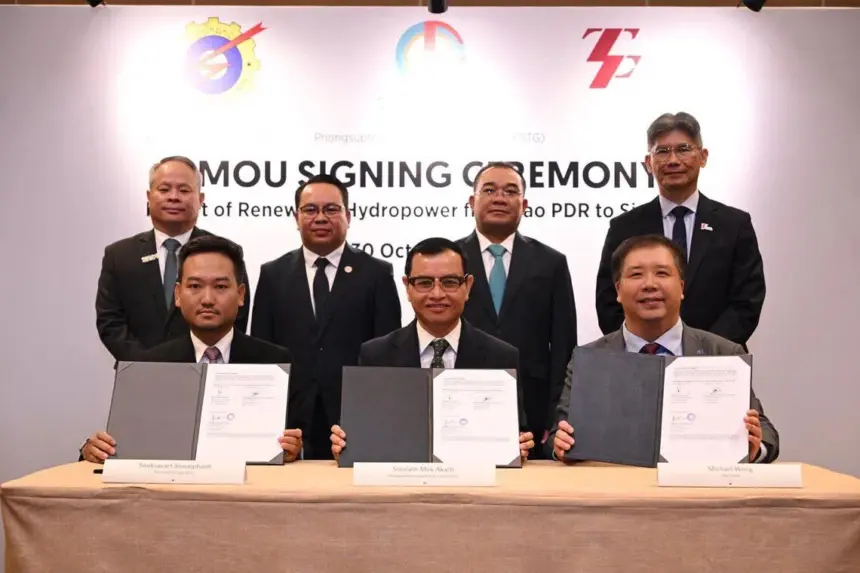
ข้อคิดริเริ่มนี้มีขึ้นหลังจากที่มีการลงนามในบันทึกความเข้าใจ (MOU) ระหว่างรัฐวิสาหกิจไฟฟ้าลาว ( Electricité du Laos:EDL), กลุ่มบริษัท พงซับทะวี (Phongsupthavy Group) และบริษัท ทูแอส พาวเวอร์ (Tuas Power) จากสิงคโปร์ เมื่อวันที่ 30 ตุลาคม ที่ผ่านมา นอกรอบการประชุมสัปดาห์พลังงานนานาชาติสิงคโปร์ (Singapore International Energy Week) ณ มารีนา เบย์ แซนด์ส
ตามรายงานของหนังสือพิมพ์ เดอะ สเตรตส์ ไทมส์ (The Straits Times) ของสิงคโปร์ ทั้งสามบริษัทมีแผนที่จะศึกษาความเป็นไปได้ทางด้านเทคนิคและข้อตกลงเชิงพาณิชย์ที่จำเป็นสำหรับการจัดส่งไฟฟ้าพลังงานหมุนเวียนจากลาวไปยังสิงคโปร์
ภายใต้ข้อเสนอ การส่งออกไฟฟ้าจะเริ่มที่ 100 เมกะวัตต์ในปีแรกของสัญญา จากนั้นจะเพิ่มเป็น 300 เมกะวัตต์ในปีที่สอง และขยับขึ้นเป็น 500 เมกะวัตต์ในปีต่อๆ ไป
ไฟฟ้าพลังน้ำจะเป็นแหล่งพลังงานหลัก โดยอาจมีการนำพลังงานแสงอาทิตย์และพลังงานลมเข้ามาเสริมเพื่อรับมือกับความผันผวนตามฤดูกาลของการผลิตไฟฟ้าพลังน้ำ
นายสุกสะหวัด โสสุพัน (Souksavart Sosouphanh) ผู้อำนวยการใหญ่รัฐวิสาหกิจไฟฟ้าลาว ได้แสดงความยินดีต่อข้อเสนอความร่วมมือนี้ โดยเน้นย้ำถึงศักยภาพในการสนับสนุนการเชื่อมโยงพลังงานไฟฟ้าในภูมิภาค
ตามรายงานของเดอะ สเตรตส์ ไทมส์ นายสุกสะหวัดกล่าวว่า การค้าไฟฟ้าในระดับภูมิภาคมีความก้าวหน้าอย่างน่าพึงพอใจ และแสดงความมั่นใจว่าความร่วมมือที่แน่นแฟ้นยิ่งขึ้นจะช่วยสนับสนุนการพัฒนาโครงข่ายไฟฟ้าอาเซียนให้มีความบูรณาการมากยิ่งขึ้น
ข้อตกลงนี้เป็นการต่อยอดจากโครงการเชื่อมโยงพลังงานไฟฟ้า ลาว-ไทย-มาเลเซีย-สิงคโปร์ (LTMS-PIP) ที่เปิดตัวเมื่อปี 2022 เพื่ออำนวยความสะดวกในการค้าไฟฟ้าข้ามพรมแดน
ในระยะแรก โครงการดังกล่าวช่วยให้สิงคโปร์สามารถนำเข้าไฟฟ้าพลังน้ำจากลาวได้สูงสุด 100 เมกะวัตต์ ผ่านโครงสร้างพื้นฐานสายส่งที่มีอยู่ในภูมิภาค และต่อมาได้รับอนุมัติให้เพิ่มความจุเป็น 200 เมกะวัตต์
หากข้อเสนอจัดหาไฟฟ้า 500 เมกะวัตต์ใหม่นี้ได้รับการดำเนินการเต็มรูปแบบ จะคิดเป็นปริมาณความจุมากกว่าสองเท่าของความจุที่ได้รับอนุมัติในโครงการเดิม
อย่างไรก็ตาม การส่งออกไฟฟ้าตามข้อเสนอนี้ยังต้องรอการอนุมัติจากหน่วยงานกำกับดูแล ข้อตกลงเชิงพาณิชย์ และการจัดสรรระบบส่งไฟฟ้าข้ามพรมแดนที่จำเป็น
นายสมลาด เมฆอากาศ(Somlath Mek Akath) ผู้อำนวยการใหญ่กลุ่มบริษัท พงซับทะวี เปิดเผยกับ เดอะ สเตรตส์ ไทมส์ ว่า ไฟฟ้าจะถูกจัดหาจากโครงการของกลุ่มบริษัท ทั้งในภาคเหนือและภาคใต้ของลาว
นายสมลาดชี้ว่า การลงนามในข้อตกลงทวิภาคีเพื่ออนุมัติการส่งไฟฟ้าข้ามพรมแดนถือเป็นความท้าทายหลักที่โครงการนี้ต้องเผชิญ
ทางด้าน ทูแอส พาวเวอร์ กำลังเร่งดำเนินการขออนุมัติและทำข้อตกลงเชิงพาณิชย์ที่จำเป็นเช่นกัน โดยตั้งเป้าที่จะมีความก้าวหน้าเกี่ยวกับผู้ซื้อไฟฟ้า ข้อกำหนดทางกฎหมาย และการรับรองที่เกี่ยวข้องภายในปี 2027
สำหรับลาว ข้อคิดริเริ่มนี้นับเป็นอีกหนึ่งโอกาสในการเสริมสร้างสถานะการเป็นผู้ผลิตและจำหน่ายไฟฟ้าในภูมิภาค รวมถึงการมีส่วนร่วมอย่างแข็งขันในการค้าพลังงานหมุนเวียนข้ามพรมแดน
การส่งออกไฟฟ้าถือเป็นแหล่งรายได้สำคัญของเศรษฐกิจลาว ตามรายงานของรัฐบาลที่เสนอต่อสภาแห่งชาติเมื่อเดือนพฤศจิกายน 2025 ระบุว่า ลาวรายงานปริมาณการส่งออกไฟฟ้ารวมทั้งสิ้น 195,602 ล้านกิโลวัตต์-ชั่วโมง (kWh) ในช่วงปี 2021-2025
รายงานทบทวนความก้าวหน้าภายใต้แผนพัฒนาเศรษฐกิจและสังคมแห่งชาติ 5 ปี ฉบับที่ 9 ระบุว่า การผลิตไฟฟ้ารวมบรรลุที่ 251,052 ล้านกิโลวัตต์-ชั่วโมง หรือคิดเป็นร้อยละ 90.93 ของเป้าหมาย 5 ปีที่ตั้งไว้ 276,096 ล้านกิโลวัตต์-ชั่วโมง
จากตัวเลขดังกล่าว ปริมาณการส่งออกไฟฟ้าคิดเป็นประมาณร้อยละ 78 ของปริมาณการผลิตไฟฟ้ารวมตลอดระยะเวลา 5 ปี ซึ่งตอกย้ำถึงความสำคัญของตลาดต่างประเทศต่ออุตสาหกรรมพลังงานของลาว
รัฐบาลประเมินมูลค่าการผลิตไฟฟ้าในช่วงเวลาดังกล่าวไว้ที่ 259,603 พันล้านกีบ ซึ่งสูงกว่ามูลค่าตามแผนการที่ตั้งไว้ 140,879 พันล้านกีบ
จากบริบทดังกล่าว ความร่วมมือที่เสนอกับสิงคโปร์สามารถช่วยให้ลาวขยายการมีส่วนร่วมในการค้าไฟฟ้าหมุนเวียนในภูมิภาค อย่างไรก็ตาม โครงการนี้ยังอยู่ในขั้นตอนของการศึกษาและสำรวจความเป็นไปได้ โดยอนาคตของโครงการขึ้นอยู่กับการเจรจาเชิงพาณิชย์ การอนุมัติจากหน่วยงานกำกับดูแล และความจุของระบบส่งไฟฟ้าข้ามพรมแดนที่เพียงพอ
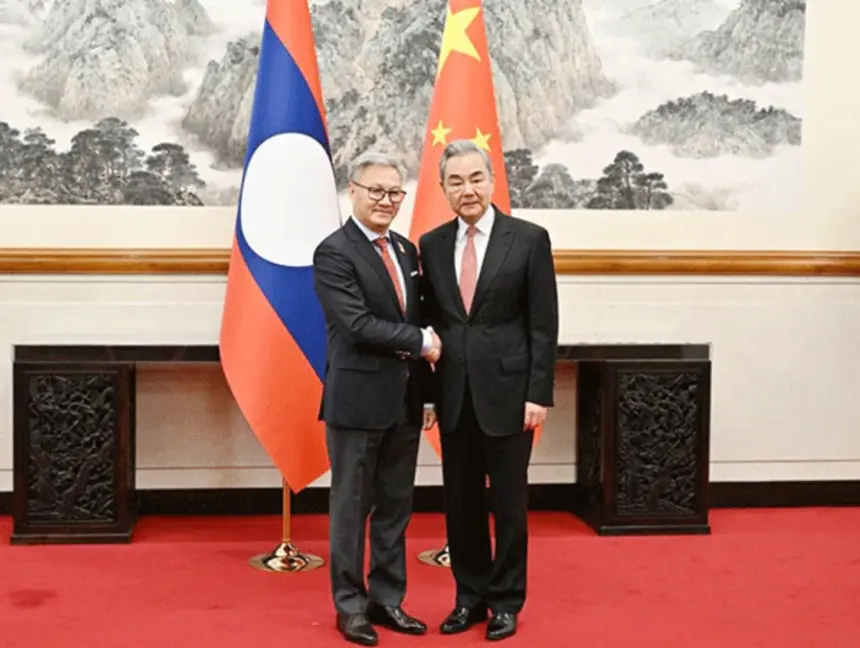
รัฐมนตรีว่าการกระทรวงการต่างประเทศของลาวและจีน บรรลุข้อตกลงร่วมกันในการยกระดับการเชื่อมโยงทางรถไฟ การพัฒนาระเบียงเศรษฐกิจ ตลอดจนความร่วมมือด้านปัญญาประดิษฐ์ (AI) เพื่อขยายโอกาสทางการค้าและการลงทุนระหว่างกัน
ข้อตกลงเพื่อกระชับความร่วมมือให้แน่นแฟ้นยิ่งขึ้นนี้ มีขึ้นในระหว่างการหารือระหว่าง นายทองสะหวัน พมวิหาร รองนายกรัฐมนตรีและรัฐมนตรีว่าการกระทรวงการต่างประเทศลาว กับ นายหวัง อี้ รัฐมนตรีว่าการกระทรวงการต่างประเทศของจีน ณ เรือนรับรองรัฐบาลต้าวหยูไถ กรุงปักกิ่ง เมื่อวันที่ 3 พฤศจิกายน ในโอกาสที่นายทองสะหวัน เดินทางเยือนจีนเพื่อเข้าร่วมการประชุมรัฐมนตรีต่างประเทศกรอบความร่วมมือแม่โขง-ล้านช้าง (MLC) ครั้งที่ 11 ระหว่างวันที่ 3-4 พฤศจิกายน
กระทรวงการต่างประเทศลาวระบุในแถลงการณ์ข่าวว่า ทั้งสองฝ่ายเห็นพ้องที่จะส่งเสริมการเชื่อมโยงโครงข่ายรถไฟ จีน-ลาว-ไทย ให้มีความแข็งแกร่งยิ่งขึ้น เร่งขับเคลื่อนระเบียงเศรษฐกิจลาว-จีน และขยายความร่วมมือในอุตสาหกรรมใหม่ๆ (Emerging Industries)
นอกจากนี้ การหารือยังครอบคลุมถึงเทคโนโลยีปัญญาประดิษฐ์ (AI) เศรษฐกิจดิจิทัล การผลิตสมัยใหม่ และกิจกรรมทางเศรษฐกิจข้ามพรมแดน ซึ่งสะท้อนถึงความพยายามในการขยายความร่วมมือให้ครอบคลุมมากกว่าเพียงการพัฒนาโครงสร้างพื้นฐานทางกายภาพ
สำหรับทางรถไฟสายลาว-จีน ซึ่งเชื่อมต่อระหว่างนครหลวงเวียงจันทน์กับนครคุนหมิง มณฑลยูนนาน เริ่มเปิดให้บริการมาตั้งแต่เดือนธันวาคม 2021 และได้กลายเป็นเส้นทางการค้าที่สำคัญอย่างยิ่งระหว่างจีนและเอเชียตะวันออกเฉียงใต้ รวมถึงภูมิภาคอื่นๆ โดยข้อมูลจากบริษัท การรถไฟแห่งประเทศจีน สาขาคุนหมิง ณ เดือนสิงหาคม 2026 ระบุว่า ทางรถไฟสายนี้ขนส่งสินค้ารวมแล้วมากกว่า 90 ล้านตันนับตั้งแต่เปิดให้บริการ ซึ่งในจำนวนนี้เป็นสินค้าระหว่างประเทศมากกว่า 21 ล้านตัน
นอกเหนือจากโครงสร้างพื้นฐานทางกายภาพแล้ว เทคโนโลยี AI และเศรษฐกิจดิจิทัลกำลังก้าวขึ้นมาเป็นพื้นที่ความร่วมมือที่สำคัญระหว่างลาวและจีน โดยการเน้นย้ำความร่วมมือด้าน AI ในครั้งนี้ เป็นการต่อยอดจากข้อตกลงระหว่างการเยือนจีนอย่างเป็นทางการของ นายทองลุน สีสุลิด เลขาธิการใหญ่คณะกรรมการกลางพรรคประชาชนปฏิวัติลาว และประธานาธิบดีแห่ง สปป. ลาว เมื่อเดือนมิถุนายนที่ผ่านมา
ในเดือนเดียวกันนั้น จีนได้รับปากที่จะสนับสนุนการฝึกอบรมบุคลากร เจ้าหน้าที่รัฐ และบุคลากรทางเทคนิคของลาวจำนวน 3,000 คน พร้อมทั้งขยายความร่วมมือในระดับอุดมศึกษา อาชีวศึกษา การเรียนรู้ดิจิทัล และ AI ภายใต้โครงการพัฒนาทรัพยากรมนุษย์ลาว-จีน ทั้งสองประเทศยังตั้งเป้าที่จะเพิ่มจำนวนชาวลาวที่เข้าศึกษาในสถาบันการศึกษาของจีนเป็น 10,000 คนในอีกไม่กี่ปีข้างหน้า โดยจีนสัญญาว่าจะมอบทุนการศึกษา รวมถึงพัฒนาศูนย์ฝึกอบรมอาชีพและโครงการส่งเสริมความรู้ความเข้าใจด้านดิจิทัล (Digital Literacy) นอกจากนี้ ทั้งสองรัฐบาลยังวางแผนเสริมสร้างความสัมพันธ์ด้านเทคโนโลยีการศึกษาเพื่อยกระดับทักษะของบุคลากรภาครัฐและประชาชน
ขณะเดียวกัน ทั้งสองฝ่ายเห็นพ้องที่จะสร้างความร่วมมือภายใต้กลไกการหารือเชิงยุทธศาสตร์ 3+3 (Strategic Dialogue Mechanism) ซึ่งเป็นการบูรณาการร่วมกันระหว่างภาคการต่างประเทศ กลาโหม และความมั่นคงสาธารณะของทั้งสองประเทศ
รายงานจากกระทรวงการต่างประเทศของจีนระบุว่า การหารือยังครอบคลุมไปถึงเรื่องพลังงาน ทรัพยากรแร่ธาตุ การอำนวยความสะดวกทางการค้า และความพยายามในการปราบปรามอาชญากรรมข้ามชาติ
การประชุมในครั้งนี้ถือเป็นการดำเนินงานต่อเนื่องหลังจากประธานาธิบดีทองลุน เดินทางเยือนจีนอย่างเป็นทางการเมื่อเดือนมิถุนายน ซึ่งในครั้งนั้น ผู้นำลาวและประธานาธิบดี สี จิ้นผิง ของจีน ได้เห็นชอบร่วมกันในการกระชับความเป็นหุ้นส่วนเชิงยุทธศาสตร์และขยายความสัมพันธ์ทางเศรษฐกิจ โดยร่วมเป็นสักขีพยานในการลงนามเอกสารความร่วมมือในด้านต่างๆ มากถึง 32 ฉบับ
ในระหว่างการประชุมสัปดาห์นี้ รัฐมนตรีต่างประเทศทั้งสองฝ่ายได้แสดงความยินดีต่อความก้าวหน้าของความสัมพันธ์ทวิภาคี โดยเฉพาะในปี 2026 ซึ่งเป็นปีครบรอบ 65 ปีของการสถาปนาความสัมพันธ์ทางการทูต และได้รับกำหนดให้เป็น “ปีแห่งมิตรภาพลาว-จีน”
นอกจากนี้ ฝ่ายจีนยังแสดงความยินดีต้อนรับการเดินทางเยือนของผู้นำระดับสูงของลาว เพื่อเข้าร่วมการประชุมผู้นำกรอบความร่วมมือแม่โขง-ล้านช้าง (MLC Leaders’ Meeting) ซึ่งคาดว่าจีนจะเป็นเจ้าภาพในช่วงปลายปีนี้